Konfigurera Cloudflare
Templ har samarbetat med Cloudflare, vilket gör att du kan komma åt Cloudflares funktioner direkt genom Templ.
Varför använda Cloudflare med Templ
Cloudflares kostnadsfria globala CDN levererar ditt innehåll från datacenter runt om i världen, vilket stärker din hemsidas säkerhet och minskar dina bandbreddskostnader genom att avlasta trafik från ursprungsservern. Utöver det skyddar Cloudflare din hemsida mot hot som DDoS-attacker.
För hemsidor som vill pressa ut ännu mer prestanda erbjuder Cloudflare Automatic Platform Optimization (APO) som ett betalt tillägg, vilket ytterligare minskar Time to First Byte (TTFB) och First Contentful Paint (FCP). All konfiguration hanteras av Templ.
Cloudflare hanteras genom vårt supportteam eller Cloudflare-kontrollpanelen, inte Templ-panelen. Se Hantera DNS för hur du kommer åt dina DNS-inställningar.
När din hemsida ligger bakom Cloudflare kan du också lägga till WAF-regler för att blockera spam-botar vid kanten.
Kom igång
För att aktivera detta behöver vi ändra dina namnservrar och få åtkomst till din nuvarande DNS-zon. Om din domän och DNS inte redan hanteras av Templ, skulle vi uppskatta om du kunde överföra dem till Templ först för en sömlös upplevelse.
Din e-postleverantör och DNS-leverantör kan vara olika. Att ändra namnservrar (servrarna som hanterar din domäns DNS-poster) kräver inte att du flyttar e-posthosting, men alla nödvändiga e-post-DNS-poster måste kopieras till den nya DNS-leverantören innan bytet för att hålla e-posten igång.
När det är klart, kontakta bara vårt supportteam för att komma igång. Om du vill ha direkt åtkomst till Cloudflare-kontrollpanelen för din hemsida, säg bara till så fixar vi det åt dig.
Prissättning
Det är kostnadsfritt att använda Cloudflare med Templ; observera dock att vissa Cloudflare-produkter, såsom Automatic Platform Optimization (APO) eller andra specifika funktioner, kan medföra extra kostnader.
Att använda ditt eget Cloudflare-konto
Du är välkommen att konfigurera Cloudflare själv i ditt eget konto om du föredrar det. Det sagt rekommenderar vi starkt att du låter oss hantera Cloudflare-konfigurationen åt dig. På så sätt kan vi erbjuda hanterad DNS och mer omfattande support, precis som du är van vid.
Om du vill ha vår hjälp, kontakta vårt supportteam.
Rensa Cloudflare-cachen
Det finns två sätt att rensa Cloudflare-cachen:
- Via Cloudflare-kontrollpanelen: Under Caching → Configuration, rensa hela cachen (Purge Everything) eller utför en anpassad rensning.
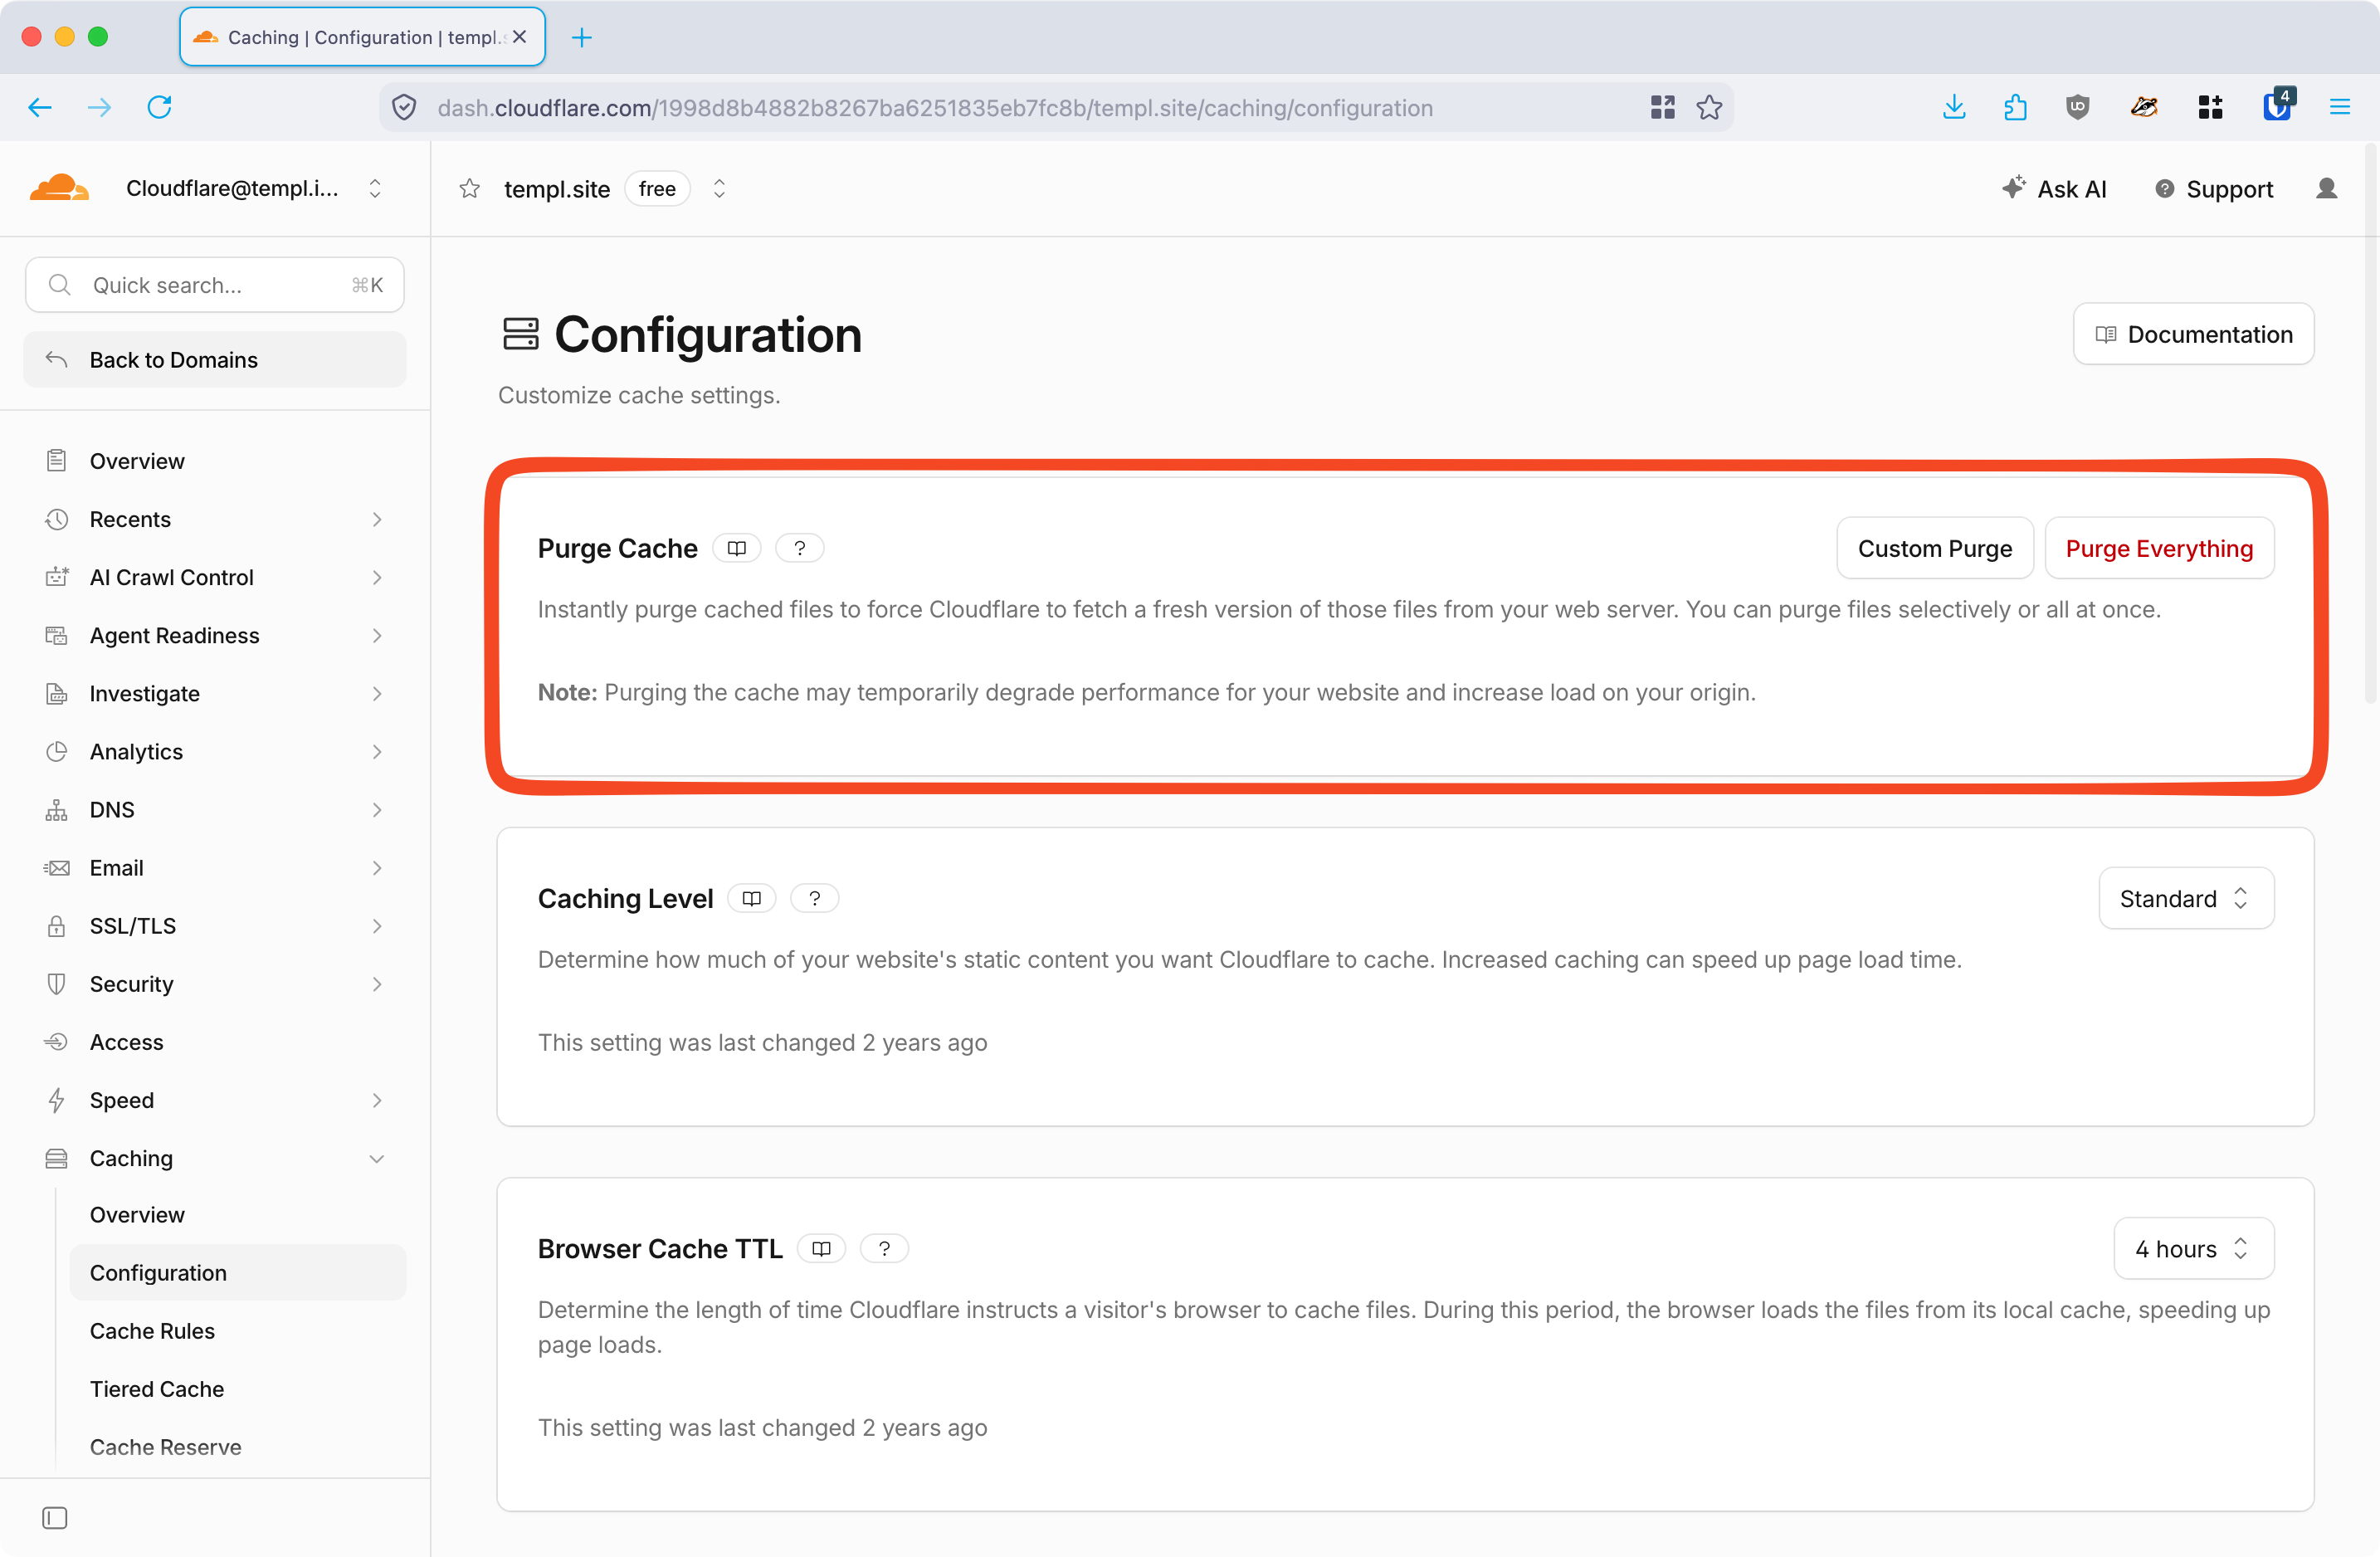
- Med WordPress-tillägget: Installera Cloudflare WordPress-tillägget för att hantera cache och inställningar direkt från WP Admin.
Felsökning
Fel "ERR_TOO_MANY_REDIRECTS"
Flexible-läge ansluter Cloudflare till Templ över HTTP. Templ omdirigerar HTTP till HTTPS, vilket kan orsaka en omdirigeringsloop.
Templ utfärdar, installerar och förnyar automatiskt din hemsidas SSL-certifikat. När certifikatet för din domän är klart, välj Full (strict) under SSL/TLS → Översikt i Cloudflare. Detta säkrar anslutningen mellan Cloudflare och Templ och verifierar certifikatet.
Om du precis har ändrat din hemsidas domän, vänta på att Templ ska ersätta det tillfälliga certifikatet innan du aktiverar Full (strict). Om du är osäker på om det är klart eller om Cloudflare visar fel 526, kontakta support så kollar vi det åt dig.
Fel 520
Cloudflare returnerar ett 520-fel när den får ett oväntat eller tomt svar från ursprungsservern. Det finns två vanliga orsaker:
- HTTP/2 to Origin. Dessa fel kan ofta undvikas genom att inaktivera HTTP/2 to Origin i Cloudflare, under Speed → Settings → Protocol Optimization.
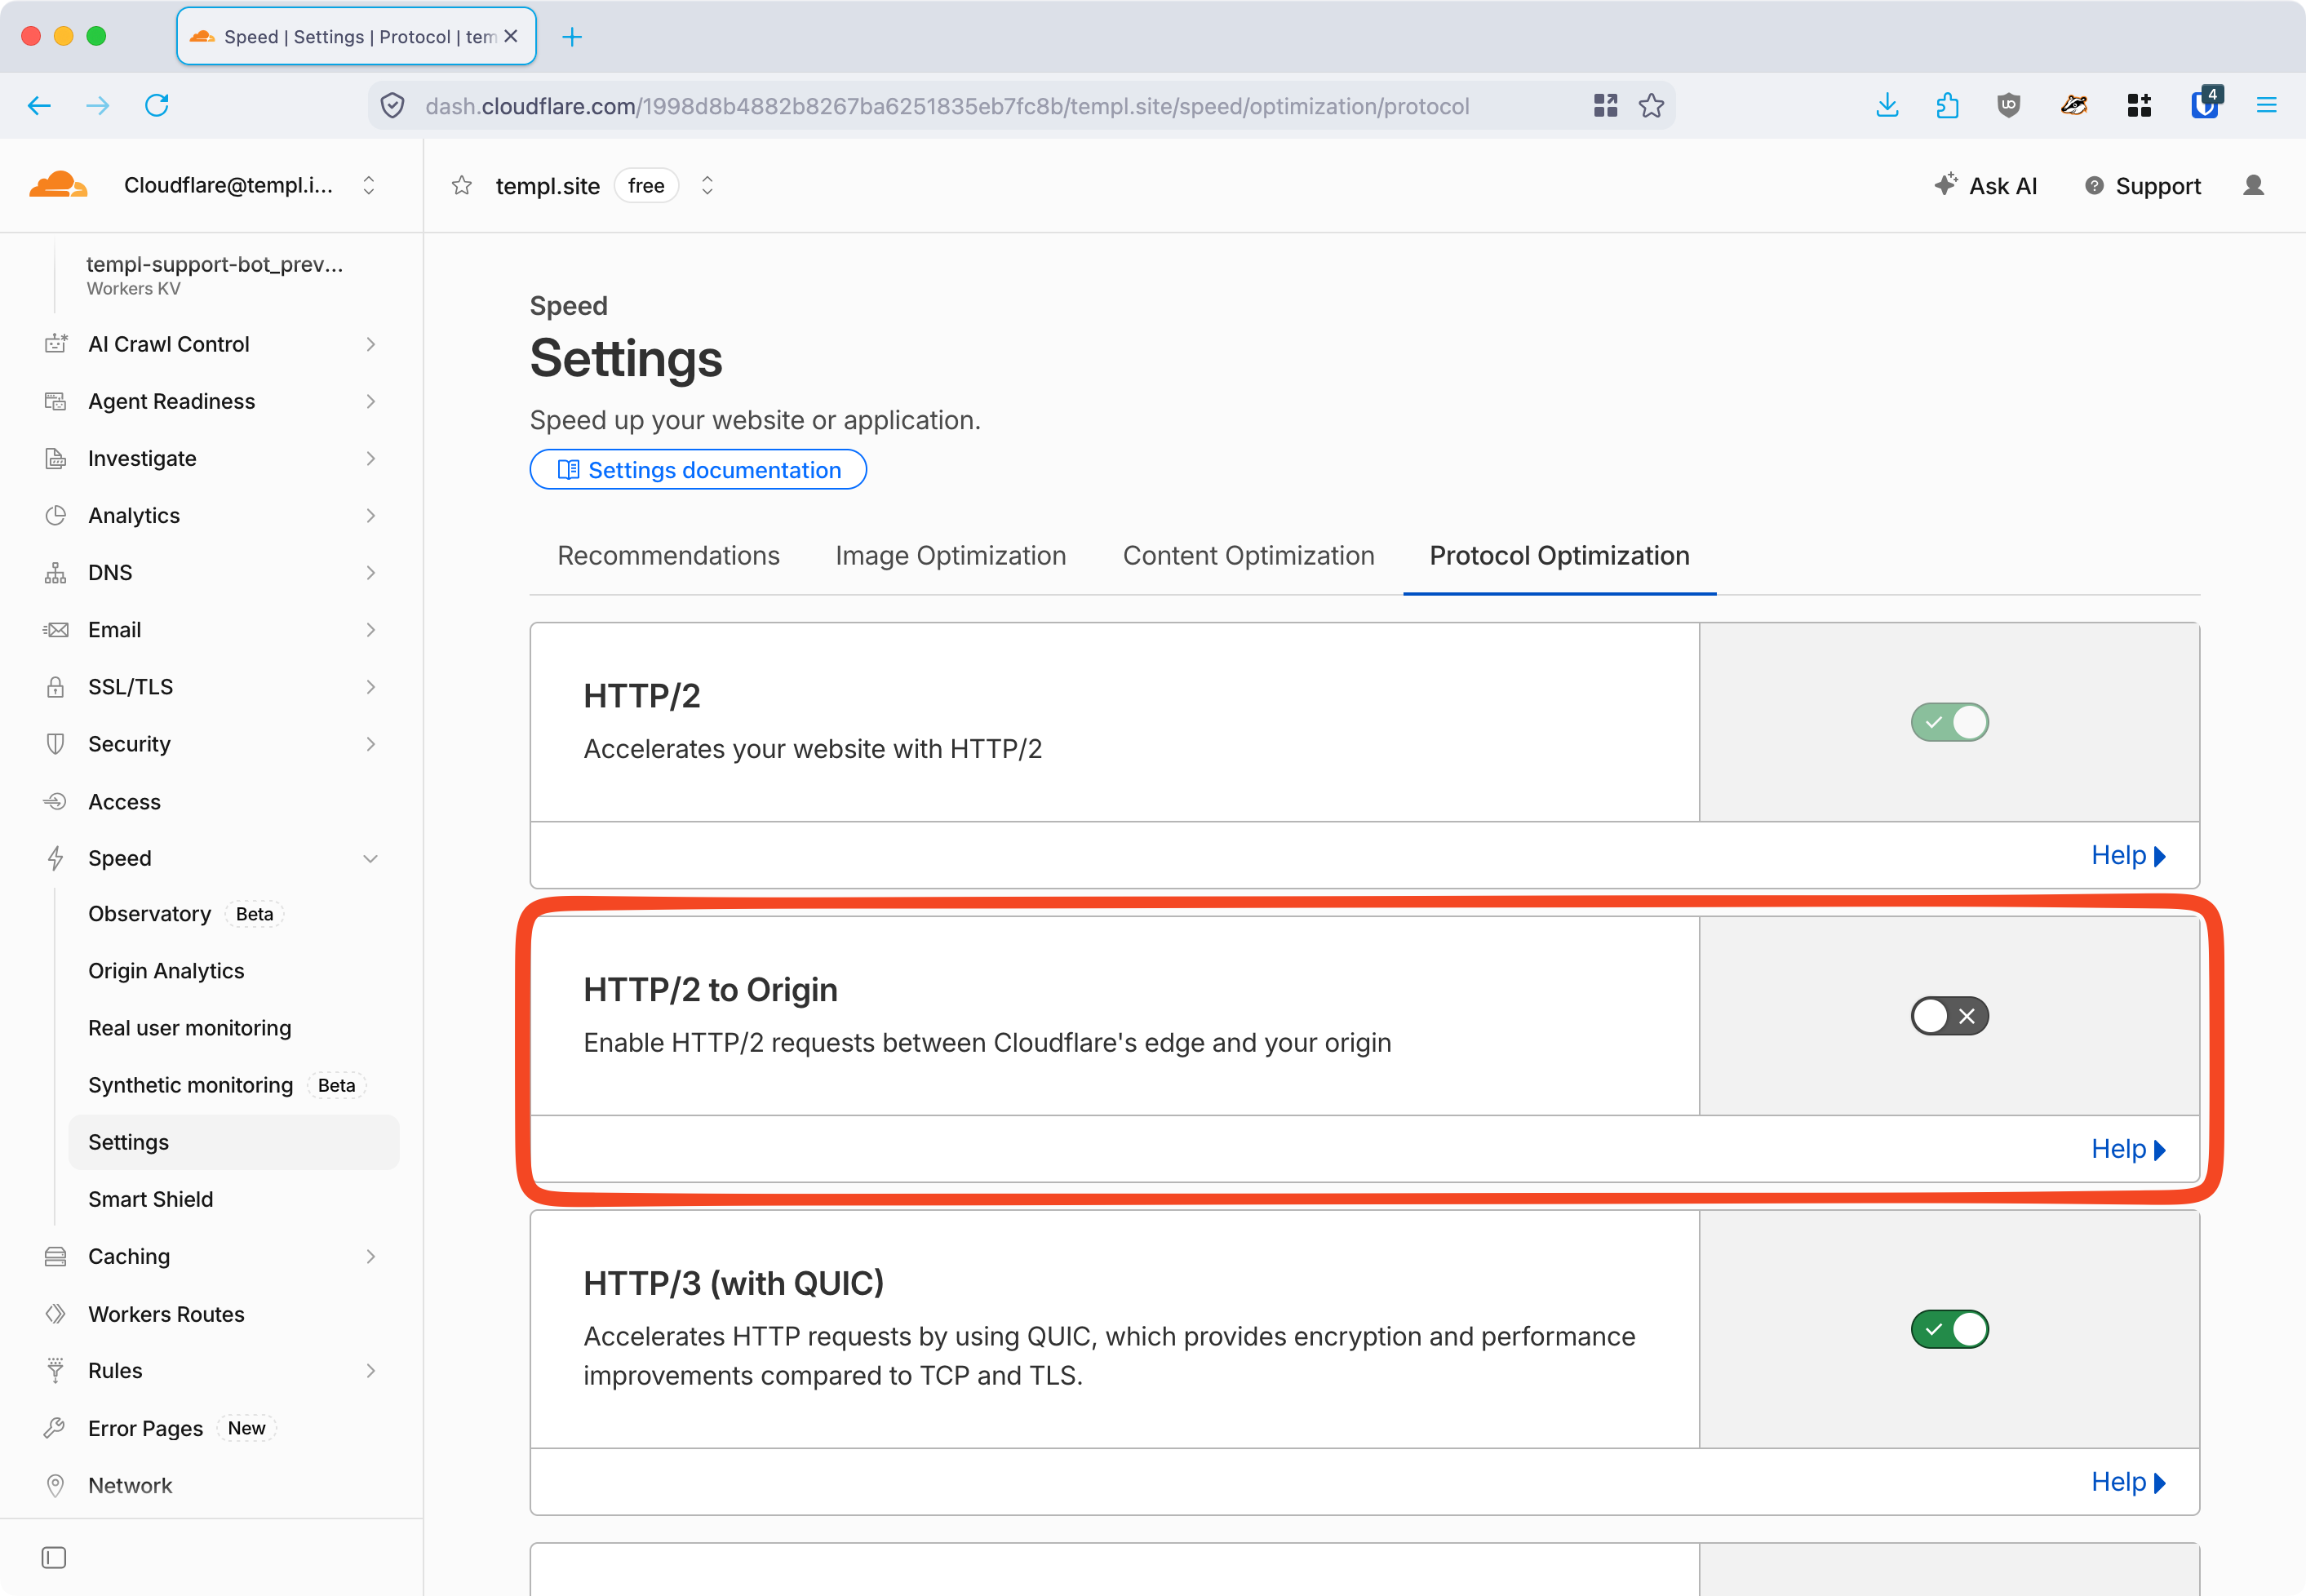
- Domänen är inte länkad till någon hemsida. Koppla den först - se Ytterligare domäner.
Ursprungs-SSL-certifikat väntar
Cloudflares besökarvänd certifikat är separat från certifikatet på Templs server. En slutförd primärdomänändring betyder inte att det slutliga ursprungscertifikatet har utfärdats ännu.
Kontrollera att dina Cloudflare DNS-poster pekar på Templ och att certifikatvalideringsförfrågningar kan nå hemsidan. Du kan begära utfärdande med Generate SSL Certificate i Templ-panelen. Se Certifikatvalidering genom Cloudflare för felsökning och HTTPS-riskerna med att ändra proxyinställningar.
Förnyelse av ursprungscertifikat misslyckas
Om du hanterar ditt eget Cloudflare-konto, kontrollera att dess säkerhetsregler tillåter certifikatvalideringsförfrågningar att nå Templ. Se Certifikatförnyelse med Cloudflare för den nödvändiga sökvägen och risken för utgång med Full (strict).