SPF och DKIM
När du skickar e-post från ditt eget domännamn måste du som domänägare deklarera vilka e-postservrar som är tillåtna att skicka e-post med din domän. Detta är en viktig säkerhetsåtgärd för att förhindra "spoofing" och att obehöriga parter skickar e-post med ditt domännamn.
Det är här SPF och DKIM kommer in. De är speciella DNS-poster som talar om för världen vilka e-postservrar du litar på för att skicka e-post med din domän.
Konfigurera SPF och DKIM
För att ställa in rätt SPF och DKIM för din domän, logga in där du hanterar din domäns DNS-inställningar och lägg till följande poster:
SPF
- Name: @
- Type: TXT
- TTL: 300
- Value:
v=spf1 include:spf.wootemple.com include:sendgrid.net ~all
DKIM
- Name: mail._domainkey
- Type: TXT
- TTL: 300
- Value:
v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQC5MKmb1rjplGX4tKwXaVfNes8Lr3DYg83CS/nf/nfeO+hKpVZDxKnOfnBJayxP4CAerVzRSxxdfIv2Q2U3C/51X1cbWM6QKQDzk3JGQEIcRnTmx3x5a7aeOCmd2psrgXki32rYchYgq7hF/4YsEnGUf9LqVE+4k+F6xu6oj51QIwIDAQAB
Om du redan har en SPF-post
En domän kan bara ha en SPF-post.
Om du redan har SPF konfigurerat för en annan e-posttjänst, skapa inte en andra post - lägg istället till våra två include:-poster i din befintliga post.
Till exempel, om din nuvarande post är:
v=spf1 include:_spf.google.com ~all
ändra den till:
v=spf1 include:_spf.google.com include:spf.wootemple.com include:sendgrid.net ~all
Behåll dina befintliga poster och den avslutande ~all - infoga bara de två nya include:-posterna före den.
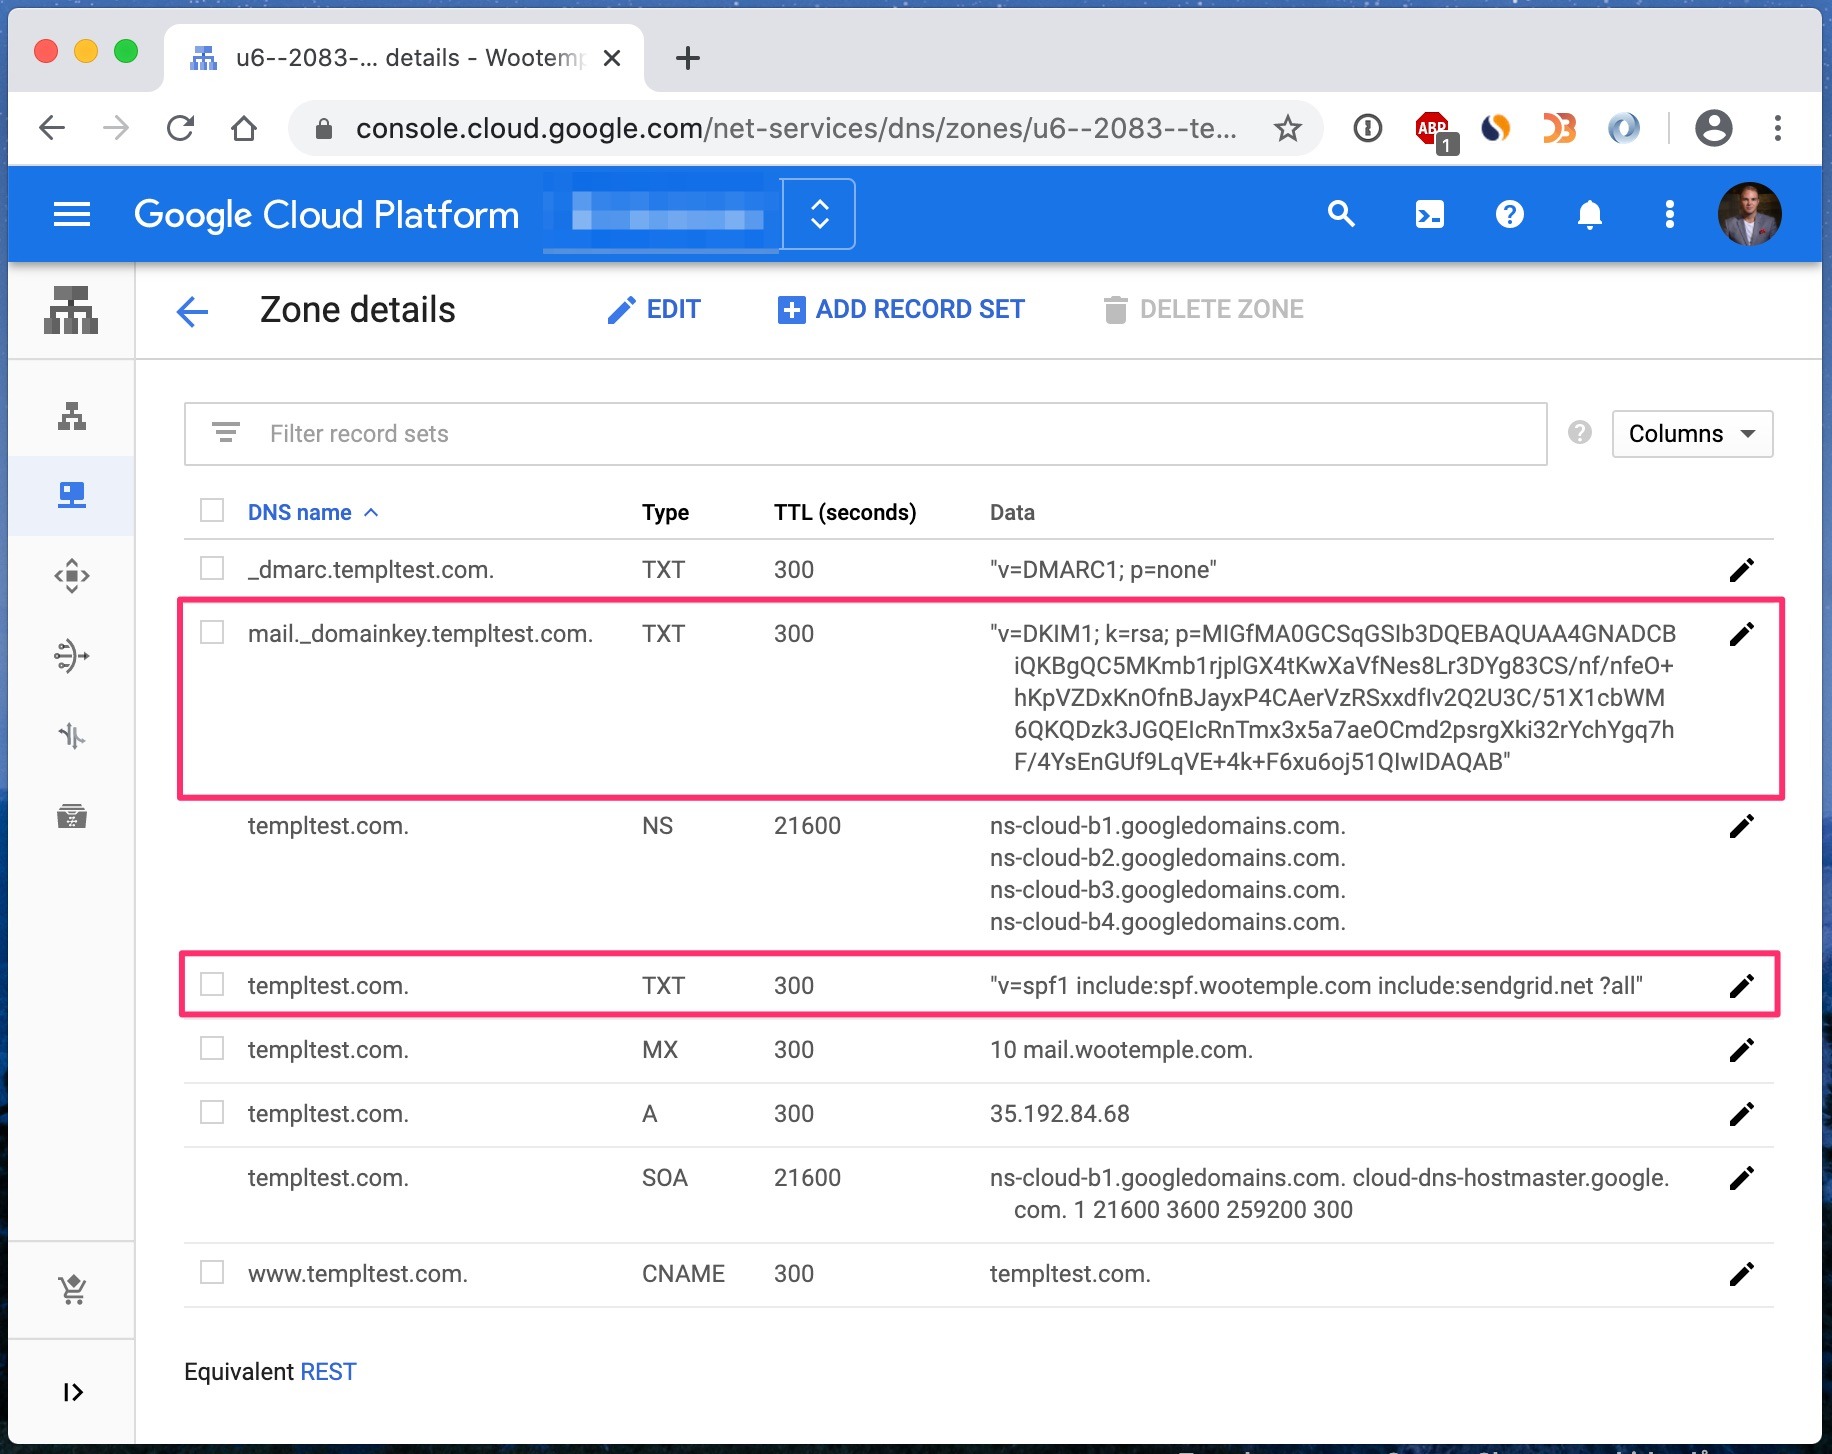
När det är korrekt konfigurerat bör dina DNS-inställningar se ut ungefär så här:
Verifiera att det fungerar
Efter att DNS-ändringarna har propagerats (vanligtvis inom en timme), bekräfta att e-post från din webbplats klarar SPF och DKIM. Följ E-postleverans och domänverifiering för att skicka ett testmeddelande och kontrollera resultaten, eller använd ett gratis verktyg som mail-tester.com.